
Hackean un BYD Shark 6 en televisión y apagan sus faros en marcha: antes tuvieron que intervenir el coche
Los expertos en ciberseguridad Fortify Labs han mostrado cómo es posible acceder a los datos del coche a través de una 'puerta trasera' en el sistema de infoentretenimiento, con base Android como ocurre con muchos de los que nos encontramos en el mercado actual.
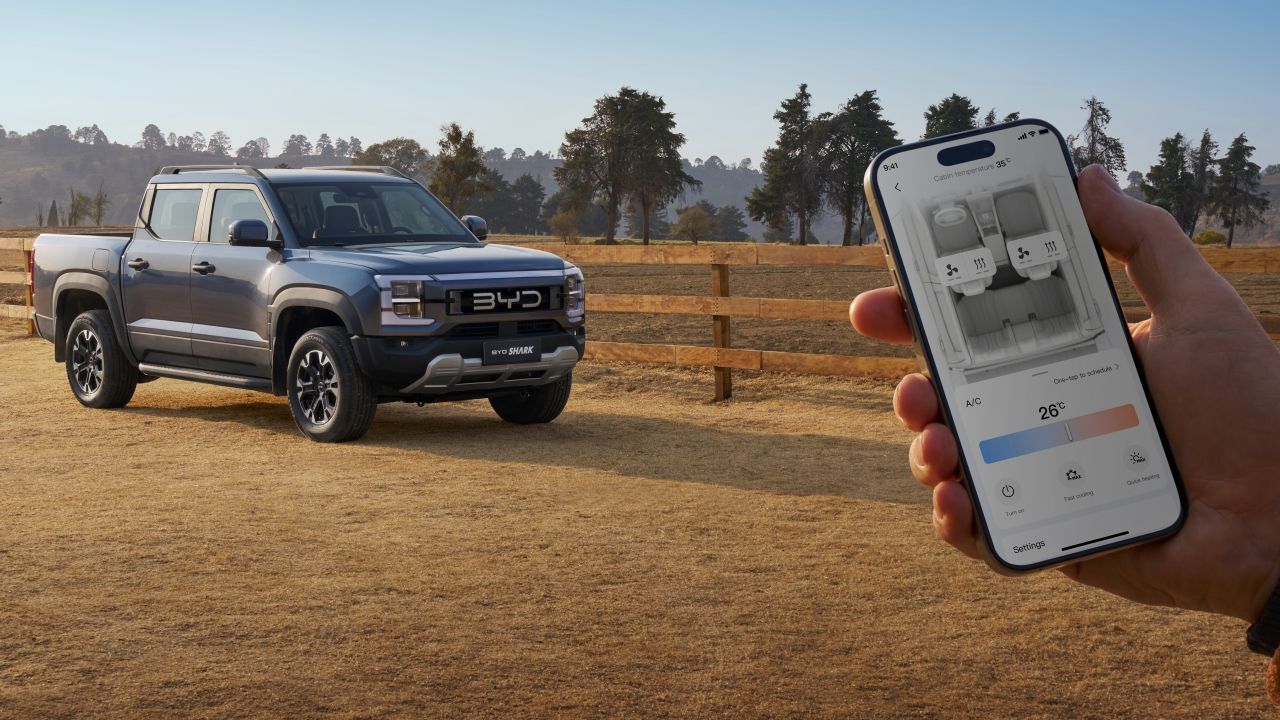

Un equipo de investigadores en ciberseguridad en Australia ha logrado vulnerar los sistemas informáticos del BYD Shark, el pick-up híbrido enchufable que el gigante de Shenzhen presentó para el mercado europeo meses atrás. No sólo lograron hackearlo descargándose una aplicación de terceros en el vehículo en un estudio, sino que lo replicaron en vivo y en directo, apareciendo en el programa de ABC Four Corners.
En plena era del coche definido por software, la ciberseguridad en los vehículos se vuelve más importante que nunca dado que no solo se aúnan las funciones del vehículo, sino que también se convierte en una fuente de donde tomar bases de datos de conductores de todo el mundo. De hecho, precisamente las defensas frente a hackeos son parte del reglamento GSR2 que la Unión Europea lleva aplicando de manera escalonada desde 2022, así como las normativas de ciberseguridad UN R155 y R156.

Logran acceder al sistema multimedia de BYD
La vulnerabilidad aprovecha que el sistema de infoentretenimiento DiLink de BYD está basado en Android, pero con muchas modificaciones por parte de la marca. En primer lugar, la empresa Fortify Labs anunció los resultados de su investigación en ciberseguridad en las redes sociales, acudiendo después a la televisión nacional ABC para mostrarlo en directo.
En este caso, se aseguraron de que el BYD Shark tuviera todas las actualizaciones al día, como el de cualquier otra unidad de un particular - de hecho, el pick-up era propiedad de la compañía. Cuando se hizo ante las cámaras de televisión el experimento de ciberseguridad, BYD tenía acceso de fabricante a los servicios de conectividad del vehículo.
BYD actuó y ya está subsanada la falla
Una vez se llevó a cabo, los expertos retiraron la tarjeta SIM que viene de serie para asegurarse de que los servicios online de BYD no se vieron afectados de ninguna manera por la intrusión. Pero ya habían demostrado que era posible acceder de manera remota a las funciones del vehículo, descargándose esta aplicación de terceros aprovechando la vulnerabilidad en el sistema de infoentretenimiento. BYD tomó nota y, acto seguido, lanzó una actualización de software tratando de tapar esta brecha.
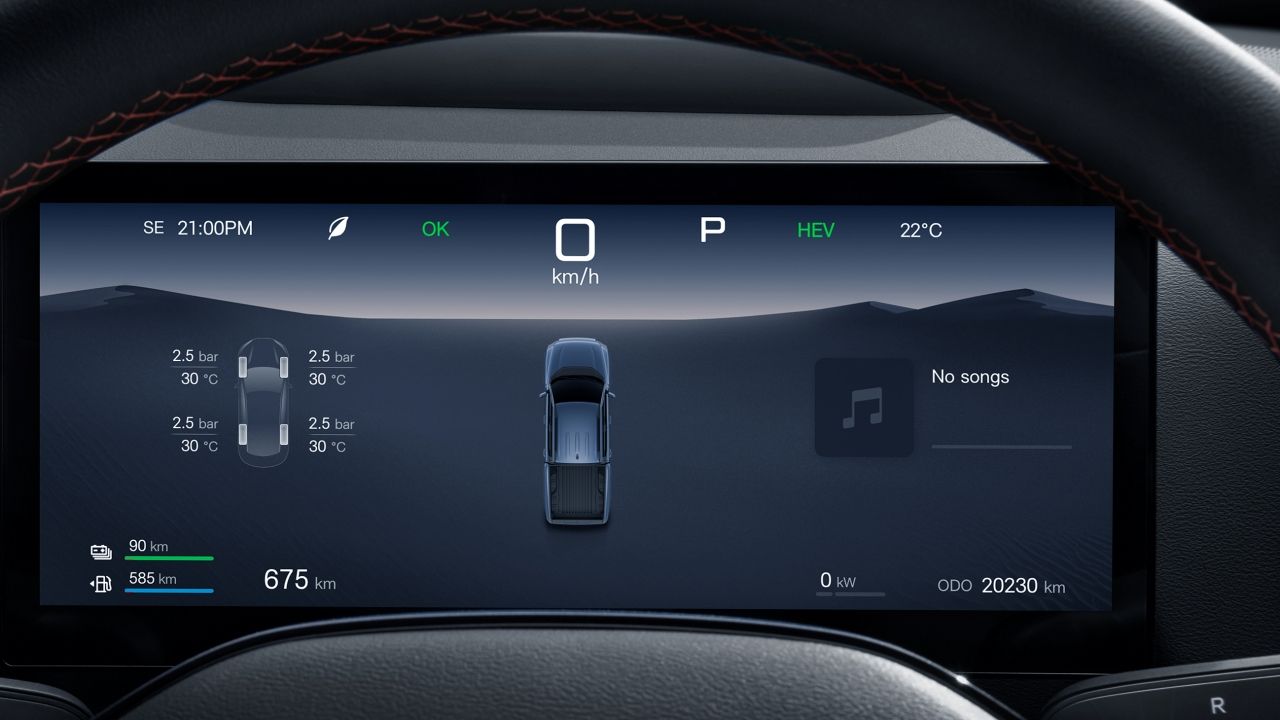
La vulneración del Shark plantea una cuestión incómoda para las marcas asiáticas en plena expansión internacional: ¿se trata de un fallo puntual o del síntoma de un modelo industrial donde el software se lanza de forma prematura para corregirlo después mediante actualizaciones inalámbricas (OTA)? En el mercado automotriz moderno, depender del parche remoto para solventar fallos de diseño estructurales en la ciberseguridad resulta una estrategia financiera y con cierto riesgo a nivel de reputación, si bien también lo hemos visto en fabricantes occidentales.
Por suerte para nosotros, no es tan sencillo
¿Te pueden hackear el coche así como así? No. La cuestión más importante es que, para poder instalar esta aplicación que permite el hackeo, hace falta estar dentro del coche, lo cual ya reduce bastante las posibilidades - aunque existen inhibidores, simuladores de llave y otros métodos para robar coches modernos. Además, hace falta una validación por voz mediante la interfaz del coche - en esencia, no es tan sencillo como piratear una consola antigua mediante chips o discos especiales.
Este resultado, aunque se haya obtenido en un BYD Shark, podría haber ocurrido con cualquier otro ejemplo, no solo por el abanico de modelos de BYD, sino por el hecho de que Android es la base para muchos sistemas de infoentretenimiento en la actualidad. Es decir, si nadie entra al coche, el sistema y nuestros datos están a salvo - eso sí, el fabricante puede tenerlos, lo que requiere que ellos mismos también continúen evolucionando en ciberseguridad.
Fuente: Automobile Magazine